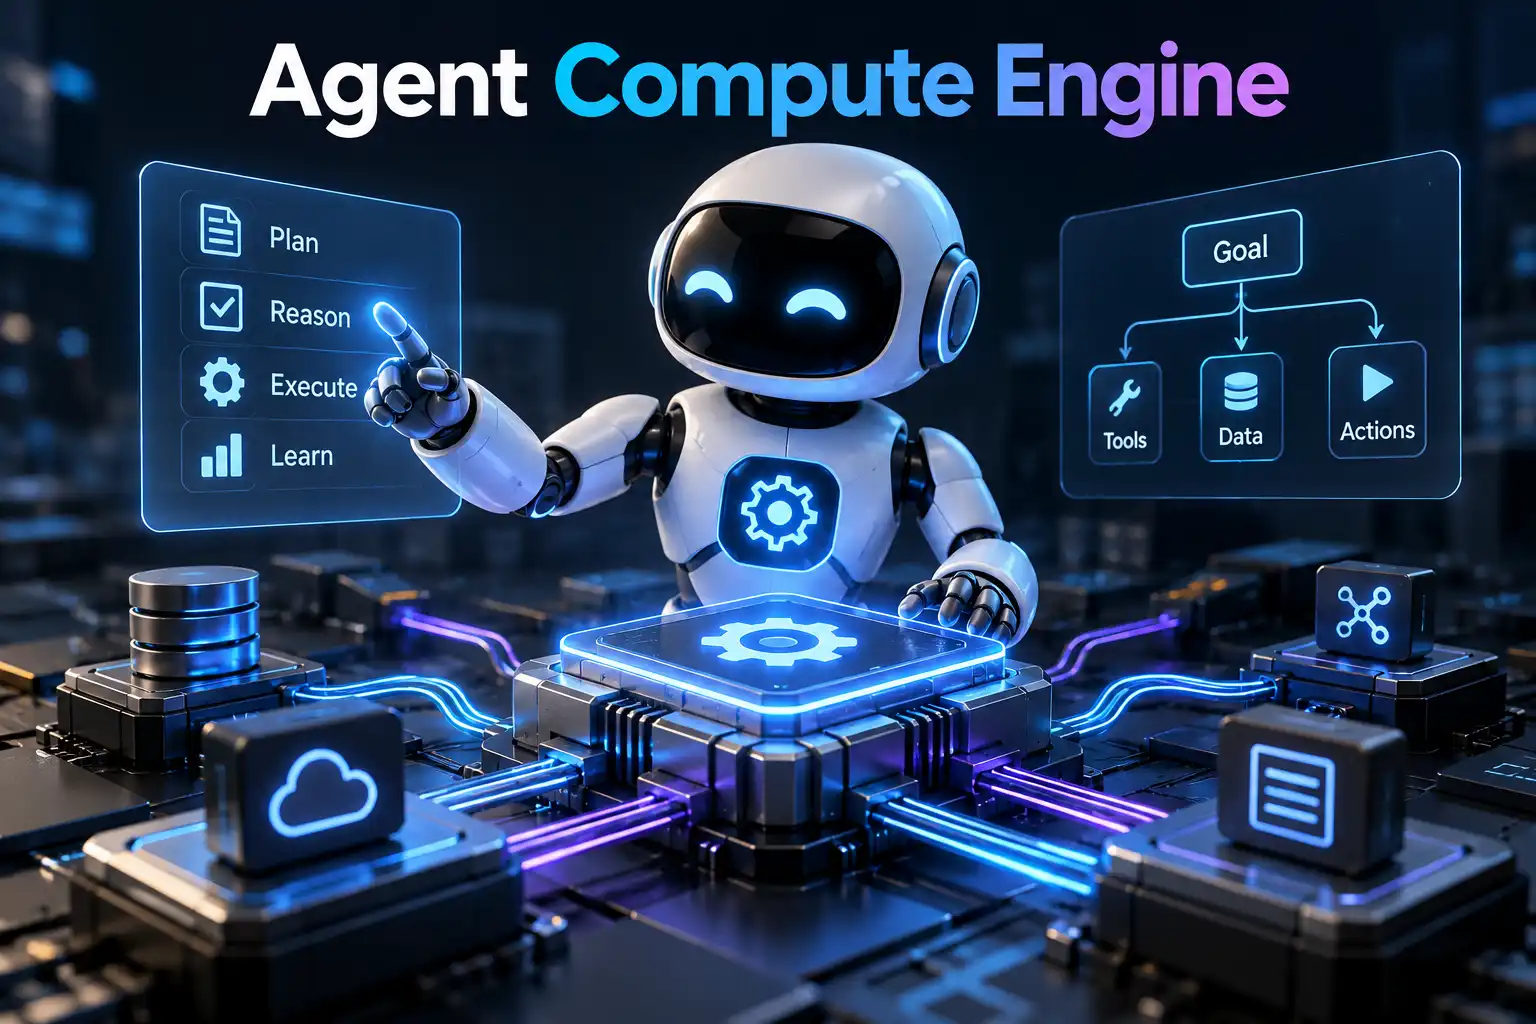
Die Agent Compute Engine ist ein neuer Dienst von Google Cloud, der jedem KI-Agenten einen eigenen, hardware-isolierten Rechner gibt. Google hat ihn am 22. Oktober 2026 vorgestellt, auf der AGNTCon + MCPCon in San Jose. Intern laufen bereits Gemini und Antigravity darauf, eine Preview für Kunden folgt in den kommenden Monaten.
Warum Agenten eine eigene Infrastruktur brauchen
KI-Agenten schreiben und starten Code, steuern Browser und rufen Tools auf. Klassische VMs sind dafür zu träge, Container isolieren zu schwach, weil sie sich den Kernel des Hosts teilen. Dazu kommt: Laut Google warten Agenten die meiste Zeit auf das Sprachmodell oder den Nutzer. Eine dauerhaft laufende VM pro Agent wäre Verschwendung.
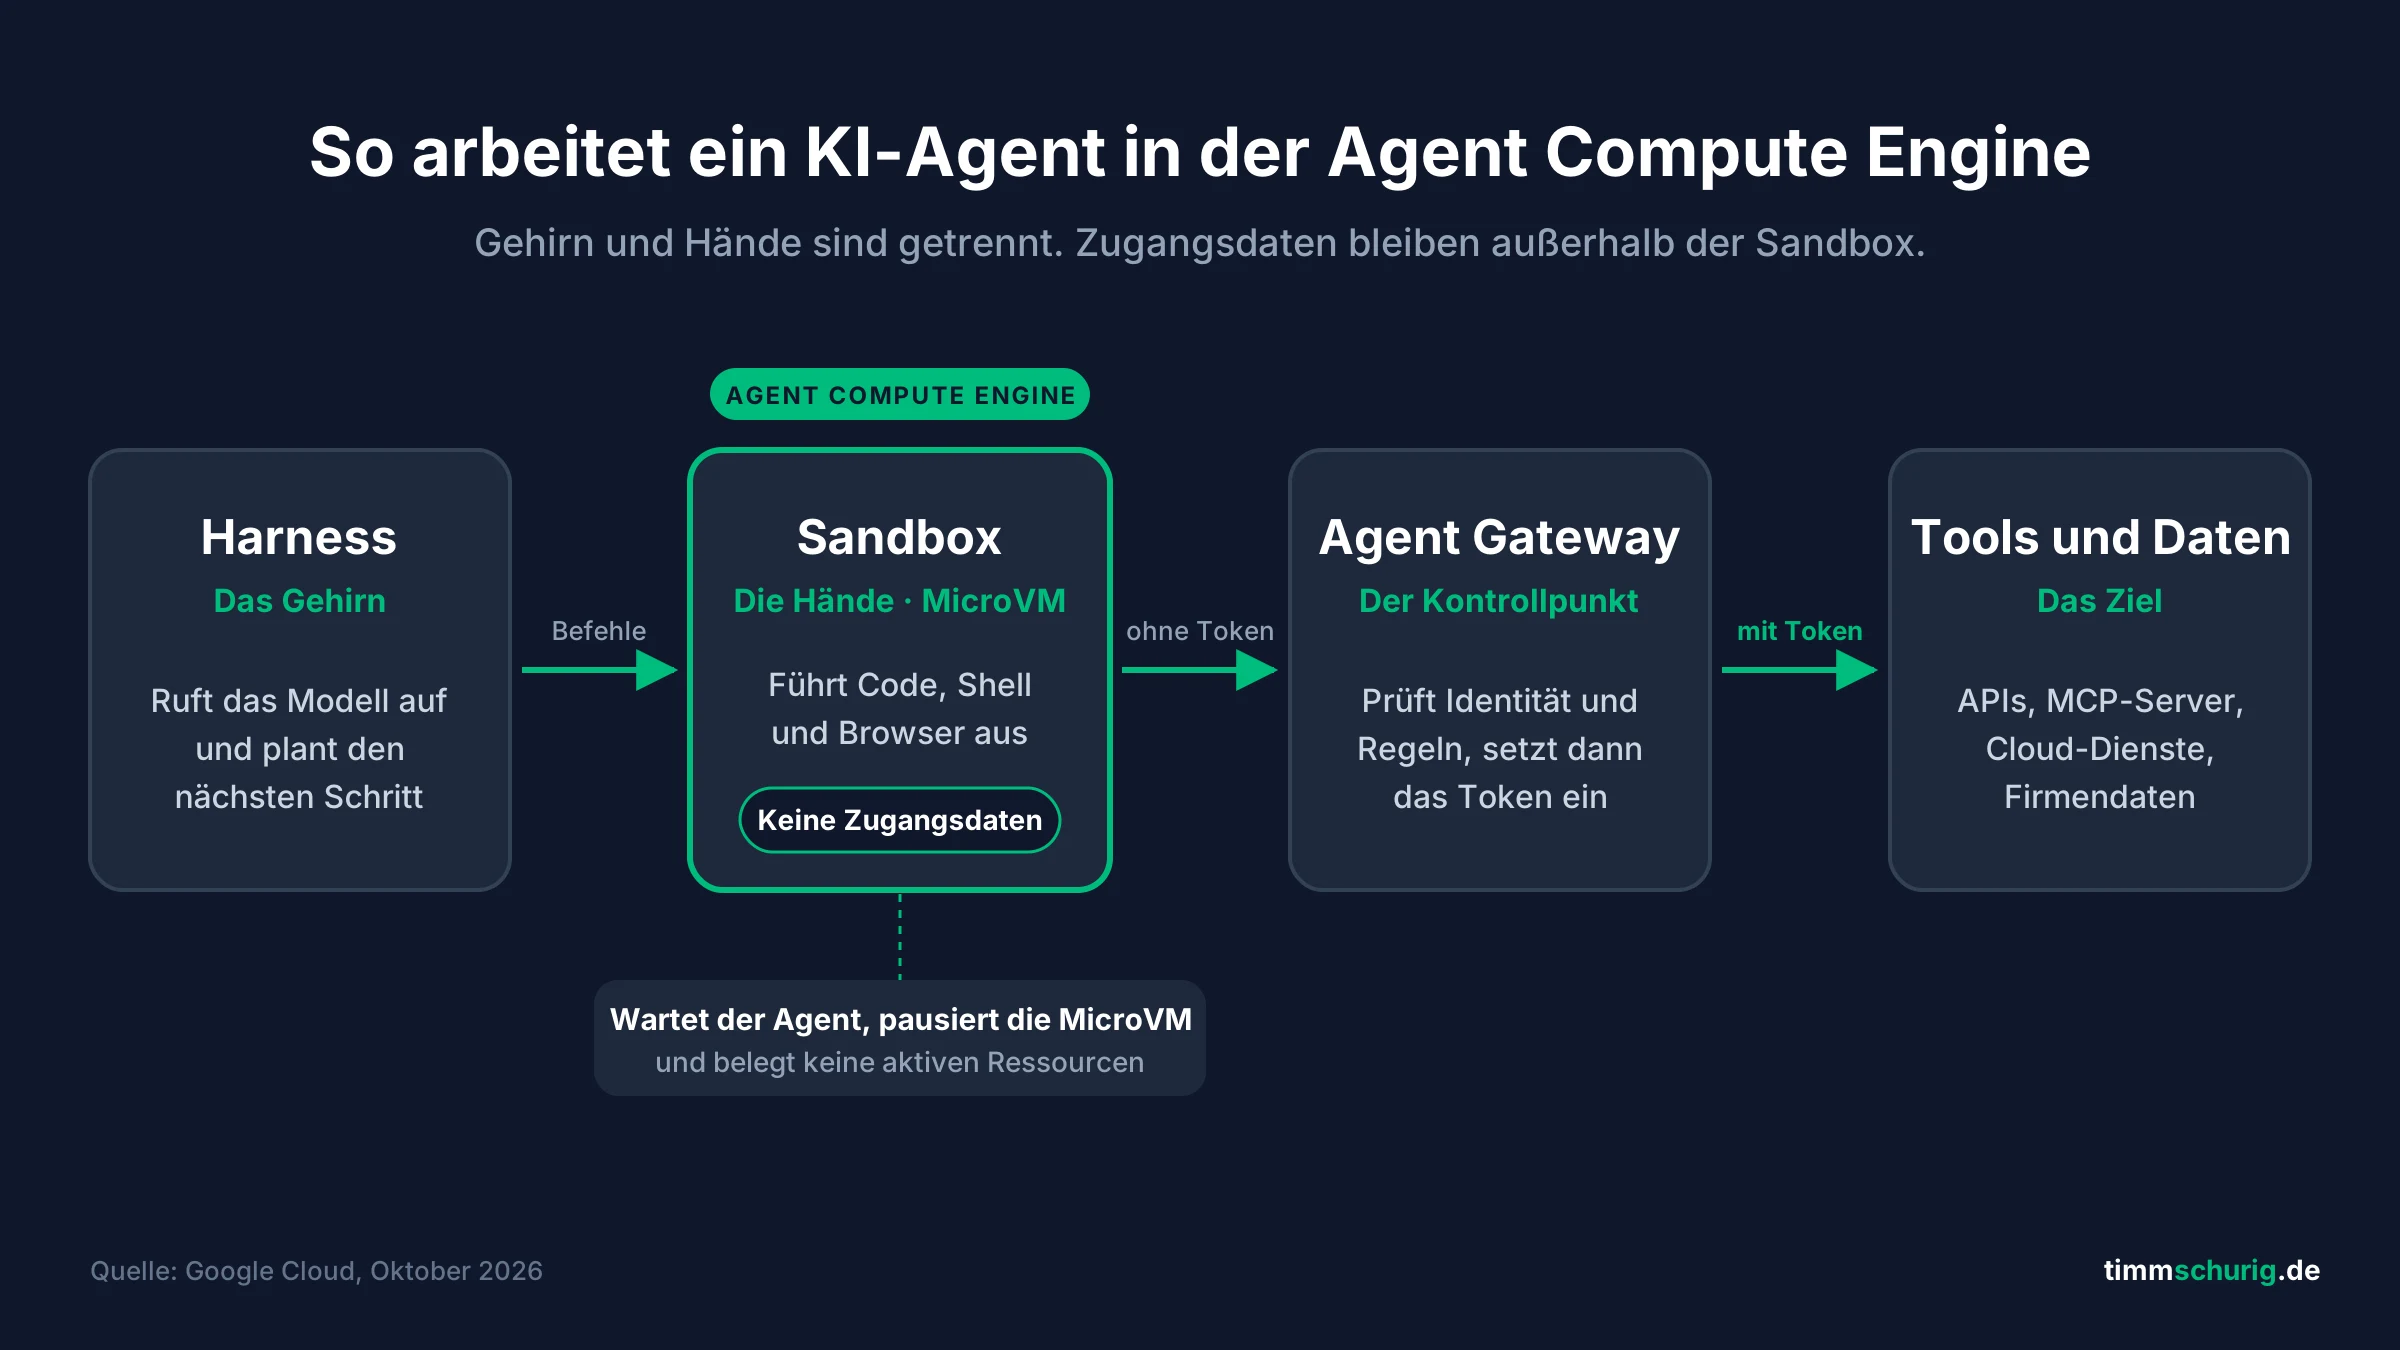
Google trennt jeden Agenten deshalb in zwei Teile: den Harness (das Gehirn), der plant und das Modell aufruft, und die Sandbox (die Hände), in der der Code tatsächlich läuft. Diese Sandbox liefert die Agent Compute Engine.
Die wichtigsten Funktionen
| Funktion | Nutzen |
|---|---|
| MicroVM pro Agent | Eigener Gast-Kernel und Root-Zugriff, abgesichert durch Googles Titanium IPU |
| Automatische Pause | Wartende Agenten werden per Checkpoint pausiert und belegen keine aktiven Ressourcen |
| Snapshot und Fork | Eine Umgebung lässt sich in tausende Kopien verzweigen oder zurückspulen |
| Speicher-Deduplizierung | Gleiche Daten liegen pro Server nur einmal im RAM, das erhöht die Dichte stark |
| Persistenz | Eigene Hyperdisk pro Agent, Dateien und Pakete bleiben über Tage erhalten |
Antigravity nutzt laut Google DeepMind genau diese Snapshot- und Fork-Funktionen für lange Coding-Aufgaben.
Sicherheit: keine Zugangsdaten in der Sandbox
Google geht davon aus, dass ein Angreifer die Sandbox komplett übernehmen kann, etwa per Prompt Injection über eine präparierte E-Mail. Deshalb liegen dort weder API-Keys noch Passwörter oder Tokens. Jeder ausgehende Verkehr läuft über das Agent Gateway, das Regeln prüft und erst außerhalb der Sandbox das passende Token einsetzt.
Dazu baut Google die Governance aus: eine Agent Registry für freigegebene Tools und MCP-Server, eigene Agenten-Identitäten nach dem SPIFFE-Standard und Protokollierung per OpenTelemetry. Bald sollen auch lokale Coding-Agenten wie Claude Code und die Antigravity CLI auf Firmengeräten kontrollierbar sein.
Abgrenzung zu ähnlichen Begriffen
- Agent Substrate: das Open-Source-Gegenstück für Kubernetes, seit September 2026 verfügbar. Laut Google bis zu 10-fach höhere Rechendichte.
- Agent Runtime: die frühere Vertex AI Agent Engine zum Bereitstellen von Agenten (Release Notes). Die Agent Compute Engine arbeitet eine Ebene darunter.
- Agent for Compute Workloads: ein Monitoring-Tool für Datenbanken auf normalen VMs, ohne Bezug zu KI-Agenten.
Was das für dich bedeutet
Kaum ein kleines Unternehmen wird die Agent Compute Engine selbst buchen. Die Richtung ist aber klar: Agenten werden günstiger und damit häufiger, und immer mehr von ihnen lesen Websites im Auftrag echter Menschen. Wer klar strukturierte, faktenbasierte Inhalte bietet, wird verstanden und als Quelle genannt. Genau darum geht es bei GEO, der Ergänzung zur klassischen SEO.
Du willst wissen, wie sichtbar deine Website für KI-Systeme ist? Buch dir ein kostenloses Erstgespräch. Mehr zu neuen KI-Tools findest du im Blog.
Häufige Fragen zur Agent Compute Engine
Was ist die Agent Compute Engine? Ein Google-Cloud-Dienst, der jedem KI-Agenten eine eigene, hardware-isolierte MicroVM gibt. Er verbindet die Sicherheit von VMs mit der Geschwindigkeit von Containern.
Ab wann ist sie verfügbar? Angekündigt am 22. Oktober 2026. Die Preview für Google-Cloud-Kunden ist für die kommenden Monate geplant.
Was ist der Unterschied zu Agent Substrate? Die Agent Compute Engine ist ein verwalteter Dienst von Google. Agent Substrate ist Open Source und läuft auf eigenen Kubernetes-Clustern.